


Datenschutz & Informationssicherheit
DSGVO-konforme KI für Unternehmen
Unternehmenswissen sicher mit MyGPT nutzen.
MyGPT von Leftshift One ist eine datensichere und hochkonfigurierbare KI-Wissensplattform für Unternehmen. Sie macht vorhandenes Unternehmenswissen mit Generativer KI nutzbar und unterstützt dabei, Datenhoheit, Zugriffsrechte und Informationssicherheit kontrolliert abzubilden.
Diese Unternehmen vertrauen
bereits auf Leftshift One




SICHERHEITSMERKMALE
Zentrale Sicherheitsmerkmale von MyGPT
MyGPT von Leftshift One unterstützt Unternehmen mit technischen Sicherheitsmaßnahmen und klaren Zugriffskonzepten dabei, Unternehmensdaten kontrolliert und sicher mit Generativer KI nutzbar zu machen.
Betrieb in der EU
MyGPT wird auf zertifizierter Infrastruktur innerhalb der EU betrieben. Die zugrunde liegende Infrastruktur erfüllt ISO/IEC 27001:2022 und SOC 2 Type 2. Daten werden verschlüsselt verarbeitet und gespeichert.
Kein Modelltraining mit Unternehmensdaten
Mit allen Modellanbietern ist vertraglich vereinbart, dass Anfragen weder gespeichert noch für das Training von Modellen verwendet werden dürfen.
Zugriffskontrolle nach Unternehmensanforderungen
Rechte lassen sich rollenbasiert oder über fein granulare Berechtigungen gezielt nach dem Need-to-know-Prinzip vergeben. Für die Authentifizierung können auf Wunsch Zwei-Faktor-Authentifizierung, Passkeys oder Single Sign-On (SSO) über den eigenen Identitätsanbieter genutzt werden.
GRUNDLAGEN FÜR UNTERNEHMEN
Was bedeutet DSGVO-konforme KI – und worauf sollten Unternehmen achten?
DSGVO-konforme KI bedeutet, dass personenbezogene Daten beim Einsatz einer KI-Lösung entsprechend den Anforderungen der Datenschutz-Grundverordnung verarbeitet werden. Entscheidend ist dabei nicht allein das eingesetzte Sprachmodell. Auch der konkrete Anwendungsfall, die verarbeiteten Daten, die technische Infrastruktur, beteiligte Dienste und der Umgang mit Zugriffsrechten spielen eine Rolle.
Eine KI-Lösung kann Unternehmen mit geeigneten technischen und organisatorischen Maßnahmen bei einer datenschutzgerechten Nutzung unterstützen. Ob ein konkreter Einsatz DSGVO-konform ist, muss jedoch immer im jeweiligen Anwendungskontext bewertet werden.
Eine sichere KI für Unternehmen sollte deshalb nicht nur leistungsfähig sein, sondern klare Kontrollmöglichkeiten für Daten, Zugriffe und Infrastruktur bieten.
Worauf Unternehmen bei einer datenschutzsicheren KI achten sollten
- Datenhoheit und Datenflüsse
Unternehmen sollten nachvollziehen können, welche Daten verarbeitet werden, zu welchem Zweck dies geschieht und welche Systeme oder Dienste darauf zugreifen. - Hosting und Infrastruktur
Relevant ist, wo Daten verarbeitet und gespeichert werden und welche Anbieter beziehungsweise technischen Dienste an der Verarbeitung beteiligt sind. - Zugriffsrechte
Eine Unternehmens-KI sollte Informationsgrenzen berücksichtigen und Unternehmenswissen nur für entsprechend berechtigte Nutzer zugänglich machen. - Umgang mit Unternehmensdaten und Modelltraining
Es sollte klar geregelt sein, ob Eingaben, Dokumente und generierte Inhalte gespeichert, für andere Zwecke weiterverwendet oder für das Training von KI-Modellen genutzt werden. - Modellwahl und Konfiguration
Je nach Sprachmodell, Anbieter und technischer Konfiguration können sich unterschiedliche Anforderungen an Datenschutz, Informationssicherheit und Datenverarbeitung ergeben. - Technische und organisatorische Maßnahmen
Verschlüsselung, Zugriffskontrollen und weitere technische Schutzmaßnahmen sollten durch klare Verantwortlichkeiten, interne Prozesse und organisatorische Regeln ergänzt werden.
MYGPT IM UNTERNEHMENSEINSATZ
Wie MyGPT eine datenschutzgerechte KI-Nutzung unterstützt
MyGPT von Leftshift One unterstützt Unternehmen dabei, internes Wissen kontrolliert mit Generativer KI nutzbar zu machen. Technische Sicherheitsmaßnahmen und klar geregelte Zugriffe schaffen dabei die Grundlage für einen datenschutzgerechten Einsatz im Unternehmenskontext.
Die Auftragsverarbeitung personenbezogener Daten wird über einen Auftragsverarbeitungsvertrag (AVV, engl. Data Processing Agreement, DPA) gemäß Art. 28 DSGVO geregelt.
Die Kommunikation zwischen Frontend und Backend erfolgt transportverschlüsselt über HTTPS/TLS. Ruhende Daten werden verschlüsselt gespeichert. Für Zugriffskontrolle und Identitätsmanagement unterstützt MyGPT rollenbasierte und fein granulare Berechtigungen sowie optional Single Sign-On (SSO).
Sie haben Fragen?

RAG & UNTERNEHMENSWISSEN
Unternehmenswissen mit RAG gezielt für KI bereitstellen
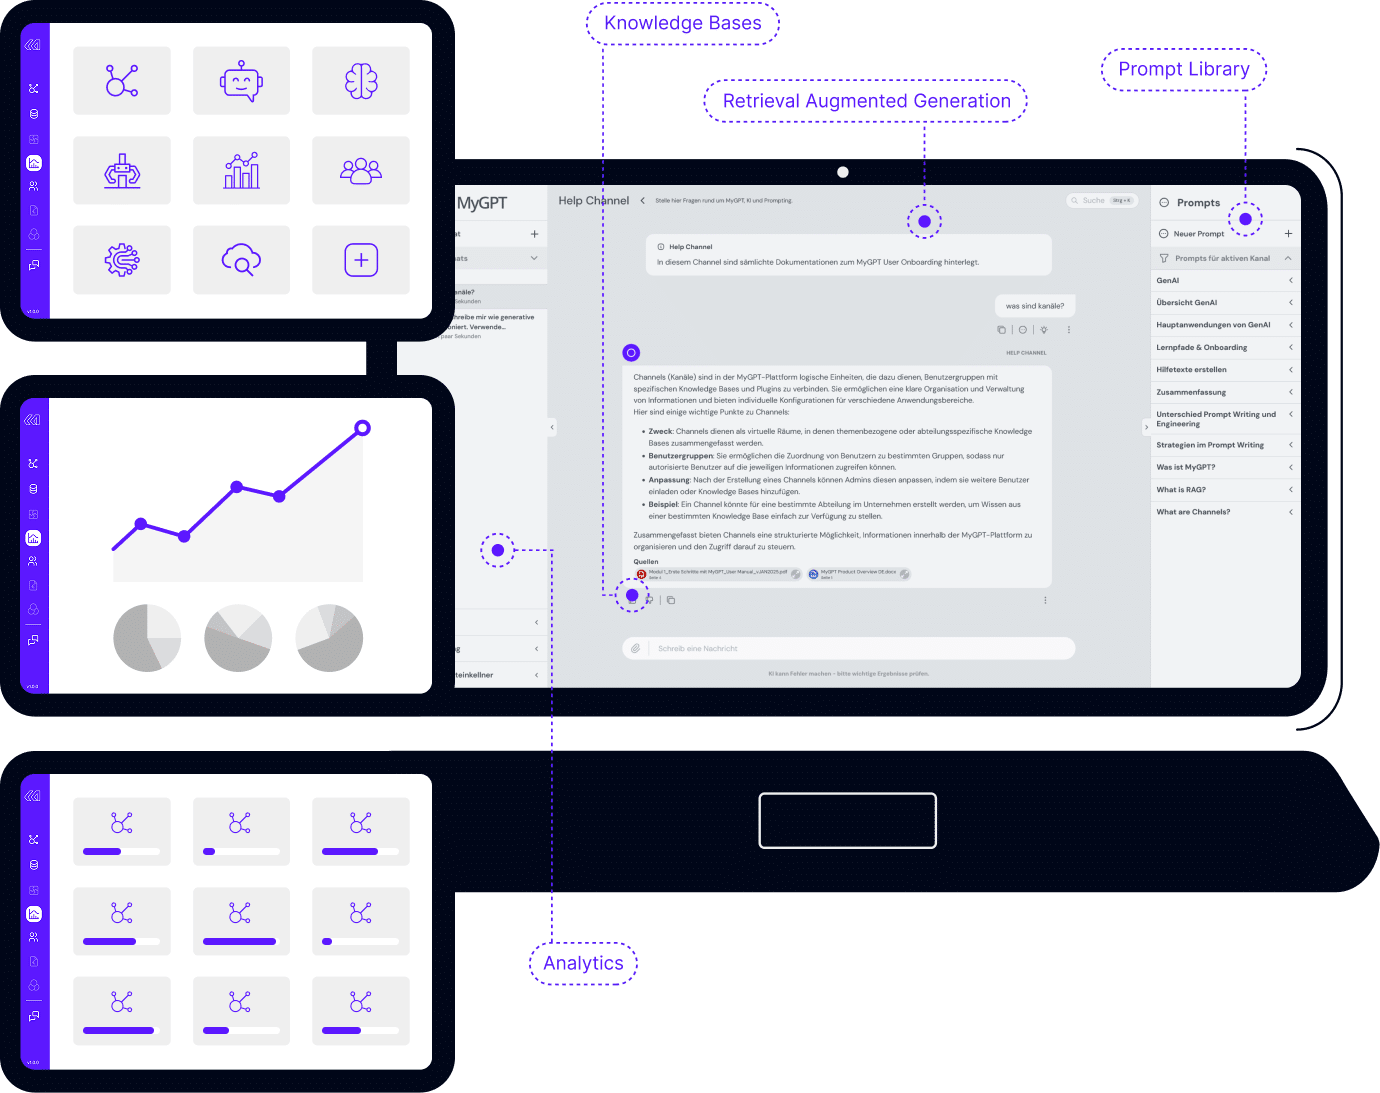
Retrieval-Augmented Generation (RAG) ermöglicht es MyGPT, bestehendes Unternehmenswissen für konkrete Anfragen heranzuziehen. Dafür können vorhandene Wissensquellen und Unternehmenssysteme angebunden werden, beispielsweise Microsoft SharePoint und Atlassian Confluence.
Bei einer Anfrage werden relevante Informationen aus den angebundenen Quellen ermittelt und dem ausgewählten Sprachmodell als Kontext zur Verfügung gestellt. Unternehmenswissen muss dadurch nicht in ein Sprachmodell eintrainiert werden, um für konkrete Fragen nutzbar zu sein.
RAG allein macht eine KI-Lösung jedoch nicht automatisch DSGVO-konform. Entscheidend bleibt das Zusammenspiel aus Datenverarbeitung, Infrastruktur, Zugriffsrechten, technischen und organisatorischen Maßnahmen sowie dem jeweiligen Anwendungsfall.
PRAXISBEISPIEL BINDER+CO
Datensichere KI im Unternehmensalltag
Binder+Co stand vor der Herausforderung, unterschiedliche KI-Tools im Unternehmen kontrolliert und datenschutzgerecht nutzbar zu machen. Mit MyGPT wurde eine zentrale Lösung geschaffen, die den Zugriff auf internes Wissen vereinheitlicht und gleichzeitig klare Rahmenbedingungen für Datenschutz und Datensicherheit schafft.

"Ein einheitliches und sicheres KI-Tool für alle"
Michael Kummer, Binder+Co AG
„Durch das einheitliche Tool MyGPT von Leftshift One haben wir eine sichere und von den Mitarbeitenden akzeptierte Lösung geschaffen, die den Zugriff auf internes Wissen deutlich vereinfacht.“
ENTSCHEIDUNGSHILFE FÜR UNTERNEHMEN
Unternehmens-KI und öffentliche KI-Dienste: Worauf Unternehmen achten sollten
Öffentlich verfügbare KI-Dienste können für viele Aufgaben sinnvoll sein. Sobald jedoch internes Unternehmenswissen, vertrauliche Informationen oder personenbezogene Daten verarbeitet werden, steigen die Anforderungen an Datenschutz, Zugriffskontrolle und technische Rahmenbedingungen.
Entscheidend ist deshalb nicht allein die Leistungsfähigkeit eines Sprachmodells, sondern wie die gesamte KI-Lösung mit Unternehmensdaten, Berechtigungen und bestehenden Wissensquellen umgeht.
| Kriterium | Worauf Unternehmen achten sollten | MyGPT von Leftshift One |
|---|---|---|
| Hosting und Verarbeitung | Wo werden Daten verarbeitet und gespeichert? Welche Infrastruktur kommt zum Einsatz? | Betrieb auf Microsoft Azure in Rechenzentren innerhalb der EU. |
| Training und Weiterverwendung | Werden Eingaben, Dokumente oder generierte Inhalte für Training oder andere Zwecke weiterverwendet? | Unternehmensdaten, Prompts und Antworten werden nicht für Training oder Retraining der eingesetzten KI-Modelle verwendet. |
| Zugriff und Authentifizierung | Kann gesteuert werden, welche Nutzer auf welche Informationen zugreifen dürfen? | Role-Based Access Control (RBAC) nach dem Need-to-know-Prinzip; Single Sign-On (SSO) kann für die Authentifizierung eingesetzt werden. |
| Unternehmenswissen | Wie werden bestehende Dokumente und Wissensquellen für die KI nutzbar gemacht? | Nutzung bestehender Quellen über Retrieval-Augmented Generation (RAG), beispielsweise Microsoft SharePoint oder Atlassian Confluence. |
| Datensicherheit | Wie werden Daten bei Übertragung und Speicherung geschützt? | Transportverschlüsselte Kommunikation über HTTPS/TLS sowie Verschlüsselung ruhender Daten. |
| Vertragliche Regelung | Wie ist die Verarbeitung personenbezogener Daten im Auftrag geregelt? | Auftragsverarbeitung über ein Data Processing Agreement (DPA) gemäß Art. 28 DSGVO. |
Entscheidend ist nicht, ob eine KI als „öffentlich“ oder „Enterprise“ bezeichnet wird, sondern welche technischen, organisatorischen und vertraglichen Kontrollmöglichkeiten sie für den konkreten Unternehmenskontext bietet.
Prüfen Sie mit unserem Compliance-Check, wie MyGPT in Ihre Richtlinien passt.
DSGVO-Compliance für Ihren KI-Use-Case prüfen
Mit dem KOSTENLOSEN MyGPT Compliance Check erhalten Sie eine praktische Checkliste, die Ihnen hilft, die rechtlichen und datenschutzrelevanten Anforderungen bei der Nutzung von KI in Ihrem Unternehmen zu prüfen und zu berücksichtigen.
Sind noch Fragen offen?
Häufige Fragen zu DSGVO-konformer KI
Der Begriff DSGVO-konforme KI beschreibt den Einsatz von KI-Systemen, bei dem personenbezogene Daten entsprechend den Anforderungen der Datenschutz-Grundverordnung verarbeitet werden. Entscheidend ist dabei nicht allein das verwendete Sprachmodell, sondern der gesamte Anwendungskontext – etwa Verarbeitungszweck, Daten, Infrastruktur, Zugriffsrechte sowie technische und organisatorische Maßnahmen.
Ob ein konkreter KI-Einsatz DSGVO-konform ist, muss deshalb im jeweiligen Anwendungsfall bewertet werden. Auch der Europäische Datenschutzausschuss betont bei KI-Modellen die Notwendigkeit einer fallbezogenen Bewertung.
Ja. Generative KI kann grundsätzlich datenschutzgerecht in Unternehmen eingesetzt werden. Dafür müssen unter anderem der Zweck der Verarbeitung, die verwendeten Daten, die technische Infrastruktur, beteiligte Dienste und Zugriffsrechte berücksichtigt werden.
Eine geeignete Unternehmens-KI kann die technischen Voraussetzungen für eine datenschutzgerechte Nutzung unterstützen. Die rechtliche Bewertung hängt jedoch vom konkreten Einsatzszenario ab.
MyGPT von Leftshift One stellt technische und vertragliche Rahmenbedingungen bereit, die Unternehmen bei einer datenschutzgerechten Nutzung Generativer KI unterstützen. Dazu gehören unter anderem der Betrieb in der EU, rollenbasierte und fein granulare Berechtigungen, Verschlüsselung sowie der Ausschluss der Nutzung von Unternehmensdaten für das Training der eingesetzten KI-Modelle.
Die Auftragsverarbeitung personenbezogener Daten wird über einen Auftragsverarbeitungsvertrag (AVV, engl. Data Processing Agreement, DPA) gemäß Art. 28 DSGVO geregelt. Ob ein konkreter Einsatz DSGVO-konform ist, hängt vom jeweiligen Anwendungsfall und den verarbeiteten Daten ab.
Ja, sofern die technische und organisatorische Gestaltung der KI-Lösung zum Schutzbedarf der Informationen und zum jeweiligen Anwendungsfall passt.
Unternehmen sollten insbesondere prüfen, welche Daten verarbeitet werden, welche Systeme und Dienste daran beteiligt sind, wie Zugriffsrechte geregelt werden und ob Unternehmensdaten für andere Zwecke weiterverwendet werden.
Nein. Unternehmensdaten, Prompts und generierte Ergebnisse werden bei MyGPT nicht für das Training oder Retraining der eingesetzten KI-Modelle verwendet. Kundendaten dürfen laut Data Processing Agreement außerdem nicht für eigene Zwecke von Leftshift One oder zur Verbesserung eigener KI-Komponenten genutzt werden.
MyGPT wird in Rechenzentren innerhalb der Europäischen Union betrieben. Ruhende Daten werden verschlüsselt gespeichert.
Welche zusätzlichen Dienste im konkreten Setup eingesetzt werden, hängt von der jeweiligen Konfiguration und den aktivierten Funktionen ab
MyGPT unterstützt rollenbasierte und fein granulare Berechtigungen nach dem Need-to-know-Prinzip. So lassen sich Zugriffsrechte gezielt an die Anforderungen und Strukturen des jeweiligen Unternehmens anpassen.
Für die Authentifizierung können auf Wunsch Zwei-Faktor-Authentifizierung, Passkeys oder Single Sign-On (SSO) über den eigenen Identitätsanbieter eingesetzt werden.
Retrieval-Augmented Generation (RAG) ermöglicht es, relevante Informationen aus angebundenen Unternehmensquellen für eine konkrete Anfrage bereitzustellen. Das Sprachmodell erhält dadurch gezielt den benötigten Kontext, ohne dass Unternehmenswissen dafür in das Modell eintrainiert werden muss.
RAG allein macht eine KI-Lösung jedoch nicht automatisch DSGVO-konform. Entscheidend bleibt das Zusammenspiel aus Datenverarbeitung, Infrastruktur, Zugriffsrechten, Sicherheitsmaßnahmen und dem jeweiligen Anwendungsfall.
Datenschutzanforderungen für Ihren KI-Anwendungsfall klären
Was Sie im Erstgespräch erwartet:
Anwendungsfall: Wir klären, welche Unternehmensdaten und Wissensquellen Sie mit KI nutzbar machen möchten.
Datenschutz & Sicherheit: Gemeinsam betrachten wir Anforderungen an Hosting, Zugriffsrechte, Datenverarbeitung und Ihre bestehende IT-Umgebung.
MyGPT: Sie erfahren, wie MyGPT von Leftshift One für Ihren konkreten Anwendungsfall eingesetzt und in Ihre Systemlandschaft integriert werden kann.